
Stel: je kantoorautomatisering is prima op orde. Firewall staat goed ingesteld, medewerkers hebben training gehad, back-ups draaien netjes. En toch ligt de productie stil. Niet omdat er iets mis is met je computers, maar omdat iemand van buitenaf toegang kreeg tot het kastje dat je machines aanstuurt. Dat is precies het scenario waar de Amerikaanse overheid onlangs voor waarschuwde: kwetsbaarheden in Siemens S7 PLC’s, veelgebruikte besturingssystemen in fabrieken wereldwijd.
Voor Nederlandse MKB-bedrijven in productie en maakindustrie is dit geen ver-van-je-bed-show. Het is een directe aanleiding om na te denken over een deel van je bedrijf dat vaak buiten beeld blijft als het over cybersecurity gaat: de werkvloer.
Wat is een PLC eigenlijk?
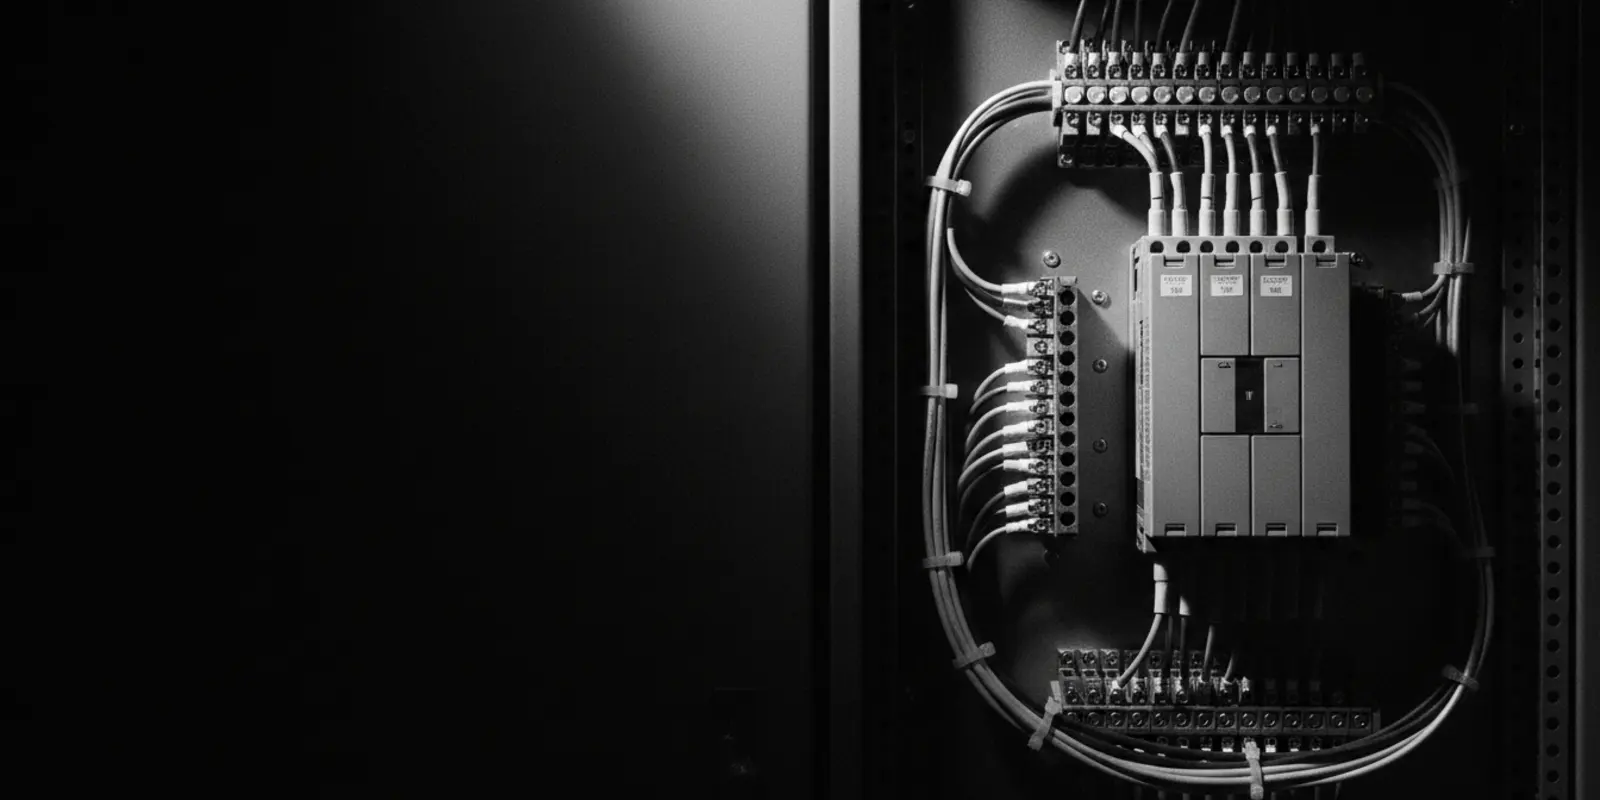
Een PLC (Programmable Logic Controller) is in feite het brein achter een machine of productielijn. Het is een klein, robuust computertje dat sensoren uitleest, motoren aanstuurt, kleppen opent en sluit, en processen laat verlopen zoals ze zijn geprogrammeerd. Siemens S7 is een van de meest gebruikte PLC-families ter wereld, ook in Nederland volop aanwezig in productiebedrijven, transportsystemen en logistieke installaties.
Het bijzondere aan een PLC is dat hij vaak jarenlang ongewijzigd blijft draaien. Waar een laptop om de paar jaar wordt vervangen en software regelmatig update, staat een PLC soms tien tot vijftien jaar dezelfde taak uit te voeren. Dat maakt ze betrouwbaar voor de productie, maar ook kwetsbaar: beveiligingsupdates worden minder vaak toegepast, en oudere systemen zijn soms niet eens ontworpen met het huidige dreigingsbeeld in gedachten.
Waarom dit vaak over het hoofd wordt gezien
Bij veel productiebedrijven ligt de aandacht voor cybersecurity van oudsher bij IT: de kantooromgeving, e-mail, bestanden, de administratie. Dat is begrijpelijk, want daar zitten de zichtbare risico’s zoals phishing en ransomware. Maar de machines op de vloer, de zogeheten OT-omgeving (Operationele Technologie), vallen vaak buiten dat plaatje. Ze worden beheerd door de technische dienst of door de machineleverancier, niet door de IT-afdeling. Er is zelden overzicht van welke systemen precies met het netwerk verbonden zijn, laat staan of ze up-to-date zijn.
Dat is precies waarom een waarschuwing als deze relevant is. Een PLC die via het netwerk bereikbaar is, vormt een ingang. Als een aanvaller daar binnenkomt, kan hij een productielijn vertragen, verstoren of volledig stilleggen. Niet in theorie, maar in de praktijk zijn er wereldwijd al voorbeelden van fabrieken die dagenlang stillagen door precies dit soort aanvallen.
Wat de waarschuwing concreet inhoudt
De Amerikaanse waarschuwing gaat over kwetsbaarheden in Siemens S7 PLC’s die kunnen worden misbruikt om ongeautoriseerd toegang te krijgen of processen te verstoren. Vitale sectoren worden opgeroepen om te controleren of hun systemen kwetsbaar zijn en waar nodig updates door te voeren of aanvullende beveiligingsmaatregelen te nemen. Ook als je bedrijf niet in een ‘vitale sector’ valt, is de logica hetzelfde: als je Siemens S7 PLC’s gebruikt (of een ander merk, want het onderliggende probleem geldt breder), is het verstandig om te weten of je kwetsbaar bent.
De link met NIS2
Voor bedrijven die onder de NIS2-richtlijn vallen, of die er via hun klanten en toeleveranciers indirect mee te maken krijgen, is dit precies het soort risico dat de wetgeving wil aanpakken. NIS2 vraagt om risicomanagement dat verder gaat dan alleen kantoorautomatisering. Het gaat over de continuïteit van je hele bedrijfsvoering, inclusief de systemen die je productie draaiende houden. Een PLC die niet in beeld is bij je risicoanalyse, is een blinde vlek die NIS2 juist probeert weg te nemen.
Wat je nu concreet kunt doen
Je hoeft niet meteen je hele productieomgeving op de schop te nemen. Begin met overzicht:
Breng in kaart welke PLC’s en industriële systemen je hebt. Weet je welk merk, welke versie en of ze met het netwerk verbonden zijn? Vaak blijkt dit verrassend onduidelijk, zeker als machines door meerdere leveranciers zijn geïnstalleerd.
Check of je systemen op afstand bereikbaar zijn. Veel PLC’s zijn ooit voor onderhoud op afstand aangesloten en daarna nooit meer afgeschermd. Dat is precies het soort toegang die aanvallers zoeken.
Scheid je productienetwerk van je kantoornetwerk. Als beide op hetzelfde netwerk zitten, kan een probleem op kantoor zich verspreiden naar de vloer, en andersom. Een duidelijke scheiding beperkt de schade als er iets misgaat.
Vraag je machineleverancier naar updatebeleid. Niet elke leverancier communiceert proactief over beveiligingsupdates. Het is aan jou om er actief naar te vragen.
Neem OT mee in je risicoanalyse. Als je bezig bent met NIS2-verplichtingen, zorg dat de werkvloer expliciet onderdeel is van die analyse, niet alleen de kantoorsystemen.
Een stap die niet wacht op de volgende waarschuwing
Deze waarschuwing gaat over Siemens S7, maar het onderliggende punt is breder: productiebeveiliging verdient dezelfde aandacht als kantoorbeveiliging. Niet omdat het spannend is, maar omdat het gewoon bij goed ondernemerschap hoort.
Een paar vragen die we vaak krijgen
Wij hebben geen Siemens S7. Is dit dan niet relevant voor ons?
Toch wel. Deze waarschuwing gaat over Siemens, maar het onderliggende probleem, oude besturingssystemen die jaren ongewijzigd draaien en soms via het netwerk bereikbaar zijn, geldt voor vrijwel elk merk PLC. De vragen blijven dezelfde: wat hebben we, hangt het aan het netwerk en wie houdt het bij?
Onze machines worden beheerd door de leverancier. Moet ik hier dan zelf iets mee?
Ja. De leverancier kent de machine, maar jij bent verantwoordelijk voor de continuïteit van je productie. Vraag concreet na of er beveiligingsupdates zijn, hoe toegang op afstand is beveiligd en wie die toegang heeft. Als het antwoord vaag blijft, is dat op zichzelf al een signaal.
Kan ik zo’n PLC gewoon updaten zoals een laptop?
Meestal niet zomaar. Een update kan de productie raken en moet vaak in overleg met de leverancier en tijdens een geplande stop. Daarom is netwerkscheiding zo belangrijk: als de PLC niet direct vanaf kantoor of internet bereikbaar is, hoef je niet elke kwetsbaarheid meteen te patchen om veilig te blijven.
Valt de werkvloer onder NIS2 als mijn bedrijf eronder valt?
Ja. NIS2 gaat over de continuïteit van je hele bedrijfsvoering, niet alleen kantoorautomatisering. Systemen die je productie draaiende houden horen expliciet in je risicoanalyse thuis.
Wij helpen productiebedrijven graag om overzicht te krijgen op hun OT-omgeving en dit onderdeel te maken van hun NIS2-aanpak. Loop je hier tegenaan of wil je gewoon weten waar je staat, neem gerust contact met ons op.
